Fonti e metodo
Trasparenza su cosa alimenta l’assistente e il corpus editoriale, e su come verifichiamo quello che vi dice.
Come costruiamo le risposte
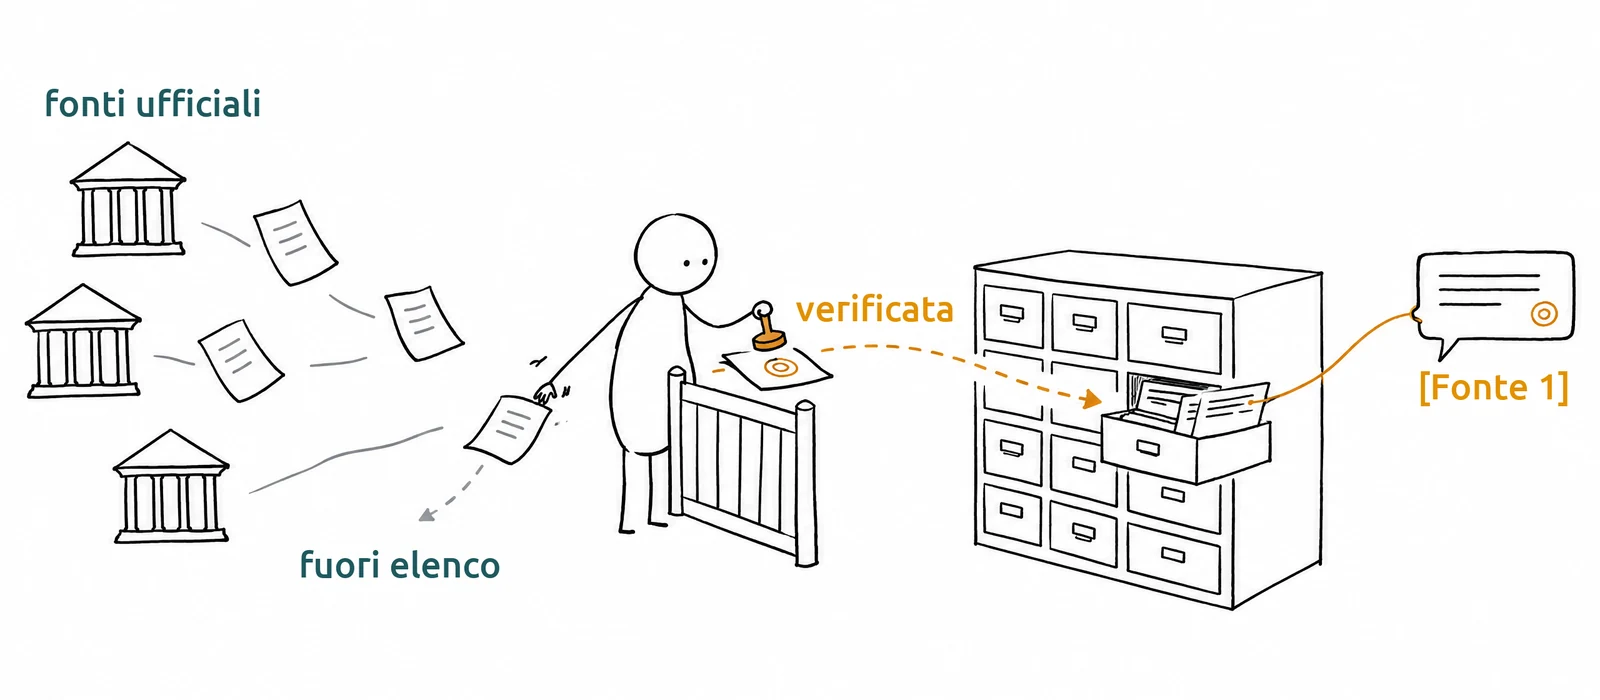
L’assistente è istruito a non rispondere "a memoria": ogni domanda viene confrontata per similarità semantica (embedding) con una base di passaggi indicizzati, e il modello è istruito a rispondere solo sulla base dei passaggi recuperati, citandoli come [Fonte N]. Se non trova nulla di pertinente, lo dichiara invece di inventare.
La base di conoscenza nasce da tre flussi: contenuti editoriali originali (guide, glossari, checklist), redatti con strumenti di intelligenza artificiale e pubblicati dalla redazione di Unleaf; una raccolta automatica notturna, limitata alle sole fonti ufficiali in whitelist elencate sotto; e sotto-prodotti editoriali (es. il digest CyberWatch), redatti con strumenti di intelligenza artificiale e rivisti dalla redazione prima della pubblicazione.
Fonti ufficiali in whitelist
Vengono raccolti automaticamente solo questi domini, e solo in quanto contenuto istituzionale riutilizzabile alle condizioni indicate dalla fonte (v. «Attribuzioni e licenze»); non raccogliamo contenuti a pagamento. Di ciascun dominio raccogliamo solo le categorie di documenti di cui abbiamo verificato le condizioni di riuso; dove la licenza va letta sul singolo documento, la verifichiamo al momento della raccolta.
Cyber security
- cert-agid.gov.it
- enisa.europa.eu
- cisa.gov
- nist.gov
- attack.mitre.org
Sicurezza fisica
- protezionecivile.gov.it
Travel security
- gov.uk
Sicurezza informazioni
- garanteprivacy.it
- edpb.europa.eu
- eur-lex.europa.eu
- gazzettaufficiale.it
Attribuzioni e licenze
Alcune fonti richiedono una dicitura di attribuzione specifica, mostrata accanto al passaggio citato in chat e nel log di controllo (audit log):
- cert-agid.gov.it — Fonte: CERT-AGID — contenuto rielaborato, originale in licenza CC BY 4.0
- enisa.europa.eu — © European Union Agency for Cybersecurity (ENISA) — contenuto rielaborato
- nist.gov — Republished courtesy of the National Institute of Standards and Technology (NIST)
- attack.mitre.org — © 2026 The MITRE Corporation. This work is reproduced and distributed with the permission of The MITRE Corporation. Licence: MITRE ATT&CK® Terms of Use (attack.mitre.org/resources/legal-and-branding/terms-of-use/)
- protezionecivile.gov.it — Fonte: Dipartimento della Protezione Civile-Presidenza del Consiglio dei Ministri
- gov.uk — Contains public sector information licensed under the Open Government Licence v3.0
- edpb.europa.eu — © European Data Protection Board — contenuto rielaborato
- eur-lex.europa.eu — © Unione europea, 1998-2026 — fonte: EUR-Lex (eur-lex.europa.eu); contenuto rielaborato
- gazzettaufficiale.it — Fonte: Gazzetta Ufficiale — testo disponibile gratuitamente sul sito ufficiale; riproduzione non autentica
Cosa lasciamo volutamente fuori
Fonti citate ma non raccolte. Alcune fonti autorevoli non sono raccolte automaticamente: le usiamo solo come riferimenti nei nostri contenuti redazionali, nel rispetto delle condizioni di ciascuna. Oggi sono:
- acn.gov.it e csirt.gov.it — le note legali richiedono un’autorizzazione scritta per la riproduzione dei contenuti; finché non ne disponiamo, questi siti restano solo riferimenti.
- poliziadistato.it — contenuti con licenza CC BY-NC-ND (non commerciale, senza derivati); per questo non le raccogliamo.
- viaggiaresicuri.it — nessuna licenza aperta dichiarata e divieto di "deep linking" nelle condizioni del sito: la citiamo come riferimento rinviando alla homepage, senza link diretti alle pagine interne.
- travel.state.gov — sospesa dal 6 agosto 2026: il sito protegge le sue pagine con una challenge anti-bot, che per policy non aggiriamo. Tornerà in whitelist solo tramite accesso ordinario, API/feed ufficiale o autorizzazione.
Questo elenco cambia solo con una decisione documentata: se una fonte entra in whitelist o ne esce, la pagina viene aggiornata.
Ogni richiesta di raccolta rispetta il file robots.txt del sito di destinazione, crawl-delay compreso, e un elenco statico di percorsi vietati. Se il sito non ha un robots.txt valgono le sole regole statiche; se lo ha ma non riusciamo a leggerlo (errore del server, accesso negato, verifica anti-bot, tempo scaduto), o se chiede di attendere più di 15 secondi fra una richiesta e l’altra, quel sito viene saltato in quella raccolta.
I limiti di questo metodo
L’ancoraggio alle fonti riduce gli errori, non li azzera: il modello può fraintendere un passaggio, combinare male più fonti o tradurre in modo impreciso. L’assistente conosce solo ciò che è stato indicizzato: l’assenza di una risposta non significa che l’informazione non esista. Per questo le risposte indicano di regola le fonti — il modo corretto di usarle è verificarle — e hanno natura informativa, senza sostituire una consulenza professionale; e la qualità delle risposte è controllata periodicamente a campione con revisione umana. Come funziona il sistema, cosa registra e quali responsabilità restano a chi lo usa è descritto nella pagina di trasparenza sull’assistente AI.
Segnalazioni e rettifiche
Se ritieni che un contenuto del Portale riproduca impropriamente materiale su cui hai diritti, contenga un errore (anche in una risposta dell’assistente AI), un’attribuzione mancante o ti riguardi in modo inesatto, scrivici a compliance@securityportal.it. Per aiutarci a intervenire in fretta indica: chi sei e come ricontattarti, l’indirizzo (URL) del contenuto o, per una risposta dell’assistente, la domanda e la risposta ricevuta, cosa contesti e — per le violazioni di diritti — a che titolo. Confermiamo la ricezione e di norma rispondiamo in modo motivato entro 10 giorni lavorativi; nei casi evidenti il contenuto viene sospeso subito, in attesa della valutazione. Per esercitare i diritti sui dati personali scrivi a privacy@unleaf.it: vale l’informativa privacy.
Domande generali su una fonte o sul metodo: info@securityportal.it